Вільне ПЗ · GNOME · повністю офлайн
Надійний пароль. Лише у вас.
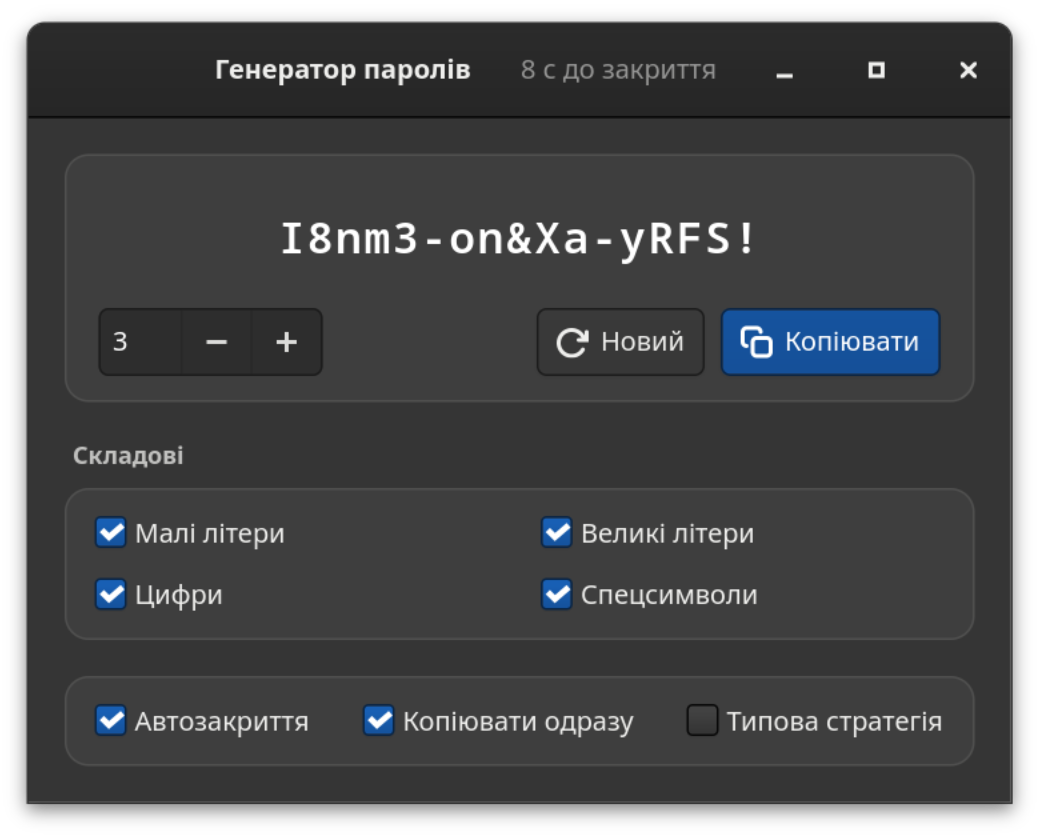
Генератор паролів — це нативний застосунок GTK4 для GNOME. Він створює криптографічно стійкі паролі просто на вашому комп’ютері — групами по п’ять символів, за один клік від буфера обміну. Без мережі. Без хмари. Без телеметрії.
hT4k#-qW9m!-Lp2xZ
Надійність
Точне значення, оцінка й орієнтовний час атаки повним перебором — із чесно названим припущенням (10¹² спроб/с, швидкий хеш), а не як реклама.
01 Переваги
Ваш пароль залишається на вашому комп’ютері.
Усе працює локально — у застосунку GTK4, запакованому у Flatpak. Немає сервера, який міг би щось зберегти, втратити чи передати, і для цього нічого не потрібно налаштовувати.
100 % офлайн
Жодного доступу до мережі — ні у Flatpak, ні в коді. Жодних облікових записів, хмари чи телеметрії: тут просто нічого втратити, викрасти чи продати.
Криптографічна випадковість
Кожен символ береться з генератора випадкових чисел операційної системи (OsRng) — того самого джерела, з якого програми шифрування отримують свої ключі.
Групи по п’ять
abcde-FGHIJ-12345 легше читати, диктувати й набирати, ніж мішанину символів, — а довжину видно одразу.
Чесна оцінка надійності
Точна ентропія, оцінка й орієнтовний час атаки. Припущення (10¹² спроб/с, швидкий хеш) вказано явно — і стандартну стратегію ніколи не подано надійнішою, ніж вона є.
Один клік — і готово
Пароль одразу потрапляє в буфер обміну — за бажанням уже під час запуску — з помітним підтвердженням. Потім вікно закривається саме: пароль зникає з екрана, але його досі можна вставити.
Під будь-яку політику
Малі й великі літери, цифри та спецсимволи можна вимикати окремо. Стандартна стратегія гарантує щонайменше одну велику літеру, одну цифру й один спецсимвол.
Вісім мов
Українська, англійська, іспанська, італійська, німецька, французька, шведська та японська — інтерфейс використовує мову системи.
Органічно в системі
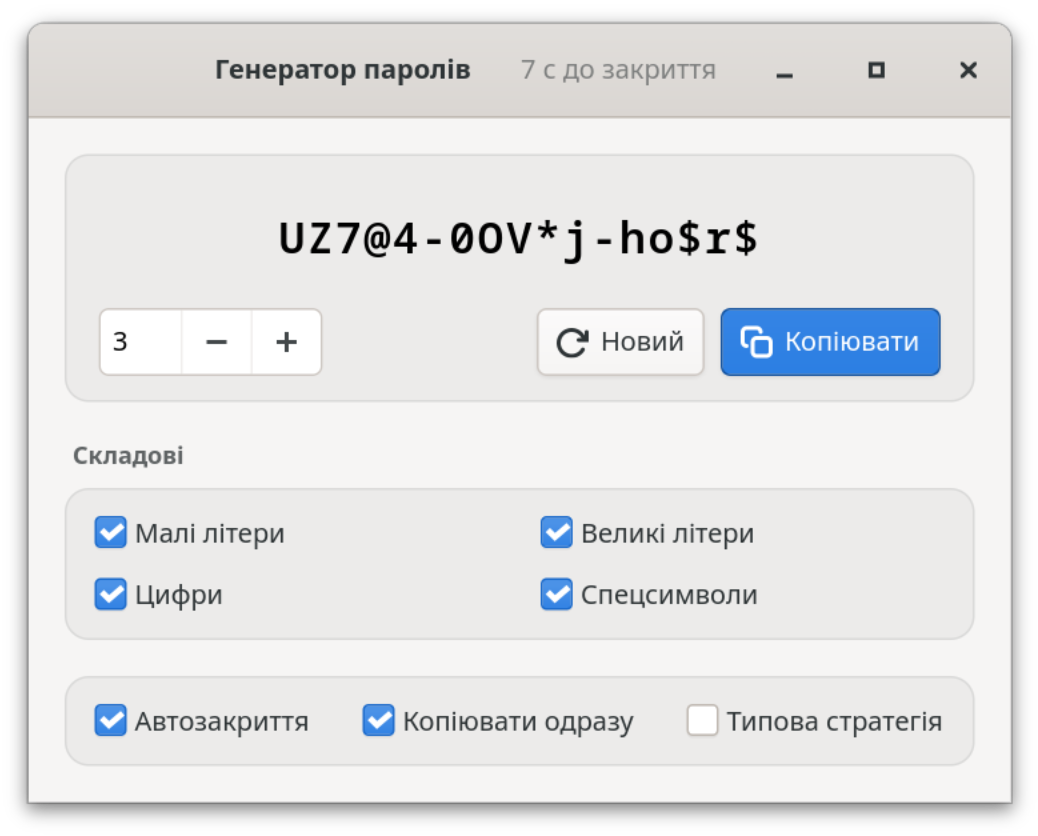
Світла чи темна тема — відповідно до налаштувань системи. Enter створює новий пароль, Ctrl+W закриває вікно, Ctrl+Q завершує роботу — миша не потрібна.
02 Безпека
Створено локально, ніде не збережено.
Генератор навмисно невеликий: GTK4 для інтерфейсу, rand для випадковості, кілька бібліотек Wayland для буфера обміну. Жодних облікових записів, зовнішніх з’єднань чи фонових служб. Основні властивості:
a.Без мережі
Flatpak не запитує --share=network, а код не містить жодного доступу до мережі. Навіть якби генератор хотів, він не зміг би нічого надіслати.
b.Без журналів та історії
Паролі ніколи не з’являються в консолі чи системному журналі й ніколи не записуються на диск. Зберігаються лише ваші налаштування.
c.Недовго на екрані
З увімкненим «Автозакриттям» застосунок закривається через 10 секунд; клік у вікні зупиняє зворотний відлік. Пароль залишається в буфері обміну, доки ви не скопіюєте щось інше, — якщо ви користуєтеся історією буфера обміну, видаліть його звідти.
d.Прозоро
Відкритий код за ліцензією CC BY-SA 4.0: генерацію, обчислення ентропії та оцінку надійності можна перевірити в коді, і їх покрито тестами.
Contact: https://github.com/danst0/passwordgenerator/security/advisories/new
Expires: 2027-10-17T00:00:00.000Z
Policy: https://github.com/danst0/passwordgenerator/blob/main/SECURITY.md
Preferred-Languages: en, de
Canonical: https://passwort.dumke.me/.well-known/security.txt
Знайшли вразливість? Повідомте про неї приватно через GitHub, а не в публічному issue. Зазвичай я підтверджую отримання протягом 72 годин; подробиці публікуються після виправлення.
03 Встановлення
Одна команда — і все готово.
Flathub
Рекомендований спосіб для будь-якого дистрибутива Linux: зараз на середовищі виконання GNOME 50, з автоматичним оновленням для кожного нового випуску.
З вихідного коду
Потрібні Rust і бібліотеки розробки GTK4 — для тих, хто хоче зібрати чи змінити застосунок самостійно.
Вихідний код на GitHub